1.Cloud Vendor Profile (Claude Code)
此憑證類型會指示從 AWS CLI 設定檔(~/.aws/config 與 ~/.aws/credentials)讀取指定的 profile。應用程式本身不在此定義憑證類型,而是完全委由所指定的 profile 實際解析出的結果決定。
一個 profile 可能對應到以下其中一種底層憑證類型:
- 具有靜態 Access Key 與 Secret Access Key(AKSK)的 IAM 使用者:一組長期有效、綁定於 IAM 使用者的憑證,直接儲存於 ~/.aws/credentials 中。存取權限由該使用者(或其所屬群組、角色)所附加的 IAM policy 決定,應僅授予 Bedrock 呼叫相關權限。
- AWS SSO / IAM Identity Center:此 profile 參照的是 SSO session,而非靜態憑證。登入時核發臨時憑證,並會自動過期,磁碟上不會儲存任何靜態 AKSK。
- Assumed role(擔任角色):profile 中指定 role_arn 與 source profile,使 AWS 在請求時擔任另一個角色。常見於多帳戶環境,即已驗證的身分與實際持有 Bedrock 存取權限的角色不同。
呼叫 Bedrock 所需的最小 IAM 權限(Least Privilege Policy)
可以透過 IAM policy 限制模型
| { “Version”: “2012-10-17”, “Statement”: [ { “Effect”: “Allow”, “Action”: [ “bedrock:InvokeModel”, “bedrock:InvokeModelWithResponseStream”, “bedrock:ListInferenceProfiles”, “bedrock:GetInferenceProfile” ], “Resource”: [ “arn:aws:bedrock:*::inference-profile/global.anthropic.claude-sonnet-5”, “arn:aws:bedrock:*::foundation-model/anthropic.claude-sonnet-5” ] } ] } |
edit ~/.claude/settings.json
| { “env”: { “CLAUDE_CODE_USE_BEDROCK”: “1”, “AWS_REGION”: “us-east-1” //bedrock endpoint region } } |
open claude code in terminal

2.Static API Key Claude CLI
此憑證類型使用 Amazon Bedrock API key 進行驗證,此 bearer token 直接由 AWS IAM 產生,與 Cloud Vendor Profile 所使用的 AWS CLI 設定檔無關。每次推論請求都會以 Authorization: *** 標頭傳送此 token。
產生方式:Bedrock API key 是經由 IAM 使用者建立,可透過 AWS Console 或 AWS CLI 產生,共有兩種形式:
- 短期金鑰(Short term key):於可設定的期間後自動過期(最短可到分鐘等級),以程式化方式產生,適合自動更新的情境。
- 長期金鑰(Long term key):靜態、長期有效的憑證(每個 IAM 使用者最多可有兩把),風險特性與傳統 access key 相近,但僅限於 Bedrock 的 bearer token 驗證路徑,而非一般 AWS API 存取。
權限範圍:此金鑰的權限繼承自其底層 IAM 使用者所附加的 IAM policy。AWS 官方建議的做法是為此目的建立專用的 IAM 使用者,並附加範圍狹窄的 policy(例如 AmazonBedrockLimitedAccess),使該金鑰僅能呼叫 Bedrock 模型,無法執行帳戶內的其他操作。
適用時機:程式呼叫 bedrock,當機器上沒有 AWS CLI 設定,或偏好使用單一、可攜式的憑證時(例如直接分發一組 token,而不要求每位使用者執行 aws configure 或透過 SSO 登入),適合使用此憑證類型。不需要 ~/.aws 目錄或任何 profile 設定,只需要這組 token 本身。
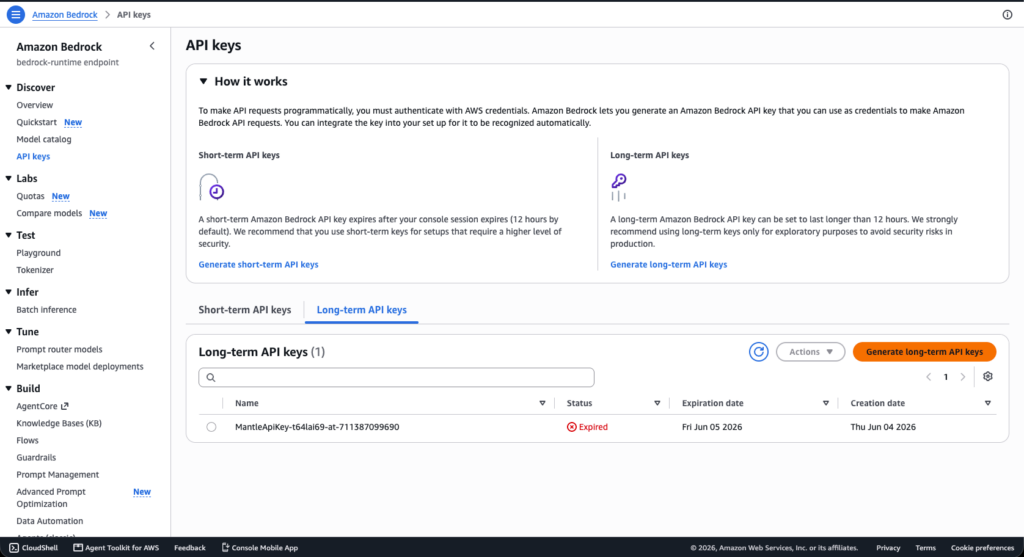
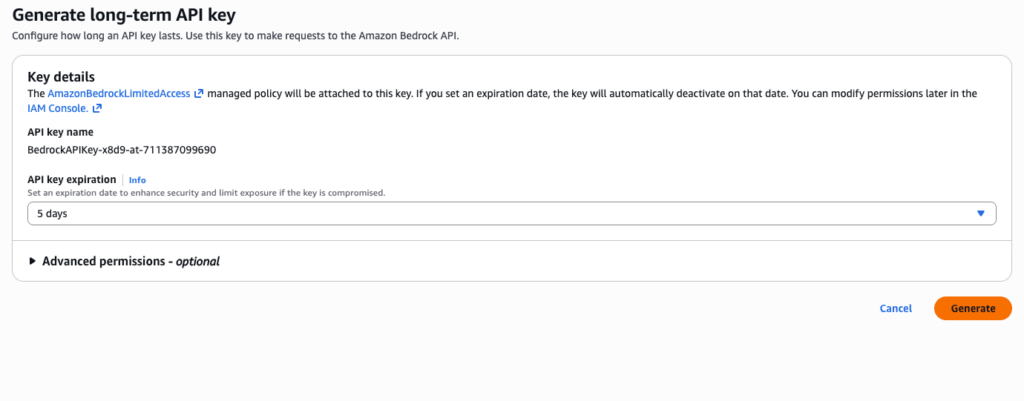
configure ~/.claude/settings.json
| { “env”: { “CLAUDE_CODE_USE_BEDROCK”: “1”, “AWS_REGION”: “ap-northeast-1” //bedrock endpoint region, “AWS_BEARER_TOKEN_BEDROCK”:“{bedrock API key}” } } |
3.Interactive Sign-in (Claude Code)
此憑證類型透過瀏覽器進行 AWS SSO 登入流程進行驗證,核發臨時性、依使用者區分的 AWS 憑證,而非依賴儲存於磁碟上的靜態金鑰。事前不需要手動設定 AWS CLI,登入流程由 Claude Desktop 自行處理。
運作方式:此選項使用 AWS IAM Identity Center。觸發時,Claude Desktop 會開啟瀏覽器視窗,提示使用者於組織的 IAM Identity Center 入口網站登入。驗證成功後,系統會核發臨時憑證並快取於本機(與 AWS CLI 本身使用的 token 快取位置相同),因此不需要每次請求都重新進行瀏覽器登入流程。
工作階段有效期限:核發的憑證有效期限由組織管理員透過所關聯的 permission set 設定,通常介於 8 至 12 小時之間。工作階段過期後,系統會提示使用者重新登入,並在過期前於應用程式內顯示重新驗證的提示橫幅。
權限範圍:存取權限由 IAM Identity Center 中指派給該使用者的 permission set 決定,管理員會在其中設定僅涵蓋 Bedrock 推論操作的 inline policy。也就是說,個別使用者完全不需要自己的靜態 IAM 憑證,其存取權限可直接於 IAM Identity Center 集中管理、撤銷或調整。
前置條件:此憑證類型須要組織已設定好 AWS IAM Identity Center,包含 SSO start URL、區域,以及已設定 Bedrock 存取權限的 permission set。若 AWS 帳戶僅有獨立的 IAM 使用者、未建立 Identity Center 執行個體,則無法使用此憑證類型。
適用時機:此為組織管理環境以及共用或多使用者機器的建議選項,因為完全不需要分發任何長期憑證,存取權限為臨時性質、可集中稽核,並會自動過期。
| aws configure sso –profile claude-bedrock SSO session name (Recommended): claude-bedrock SSO start URL [None]: {start_url} SSO region [None]: ap-northeast-1 SSO registration scopes [sso:account:access]: sso:account:access aws sso login –profile <your-profile-name> |
Fig18. Browser login to sign in