什麼是 Claude on Bedrock?
Amazon Bedrock 是 AWS 提供的全代管生成式 AI 服務,整合多家頂尖 AI 供應商的基礎模型,其中包含 Anthropic 的 Claude 模型系列,並透過單一統一的 API 對外提供服務。Claude on Bedrock 指的即是透過這項服務來使用 Claude 模型,使用者不需要另外向 Anthropic 申請帳號或 API key,只需具備 AWS 帳戶即可直接呼叫,同時沿用既有的 AWS IAM 權限管理、VPC 網路架構與整合帳單。
Claude on Bedrock 同時支援 Claude Code 以及 Claude Desktop。
為什麼需要使用 Claude on Bedrock?
適用情境:團隊需要在短時間內建置 Chatbot,且僅需限制可以使用 Claude 的模型,例如像是 Sonnet 5 單一模型,不需要開放其他模型選項,也不希望額外開發獨立 UI。Bedrock 已將 Claude 包裝為代管 API 服務,可直接使用 Bedrock 主控台內建測試環境,或將 API 整合進既有內部系統,無須另行開發前端介面。
主要優點:
- 不需要自行開發 Chatbot UI,可直接呼叫 API 整合進既有系統,加快導入速度
- 可簡單限定團隊僅能使用特定模型(例如僅開放 Claude Sonnet 5),方便治理與控管
- 不需要另外申請 Anthropic API key,直接沿用既有 AWS 帳戶
- 沿用既有 AWS IAM 權限管理與 VPC 網路架構,整合度高
- 帳單整合進既有 AWS 帳單,方便控管與請款
- 可透過 AWS PrivateLink 搭配 VPC 架構,讓請求完全在 AWS 私有網路內傳輸,不經過公開網際網路。功能限制:
Bedrock 目前不支援以下 Claude 原生功能,無論是否搭配 PrivateLink,此限制皆存在:
- Server-side 工具:code execution(程式碼執行)、web search(網頁搜尋)、web fetch(網頁擷取)、advisor,但 web search 和 web fetch 這兩項,在 Claude Desktop 3P 模式下仍可透過 client-side 的方式另外設定使用 (詳見下方補充說明)
- Agent 相關基礎設施:Agent Skills、MCP connector(Anthropic 官方代管的 MCP 連接器)、programmatic tool calling
- Structured outputs(結構化輸出)
- Files API、圖片與文件的 URL 輸入來源
- Claude Managed Agents
- 部分 API 端點:Message Batches、Models、Admin、Compliance、Usage and Cost
Claude on Amazon Bedrock (Opus 4.6 and earlier)
本文件說明如何在 AWS Bedrock 上啟用並使用 Claude 模型,內容涵蓋憑證設定、模型存取權限啟用,以及 Claude Desktop 與 Claude Code 的基本呼叫方式。
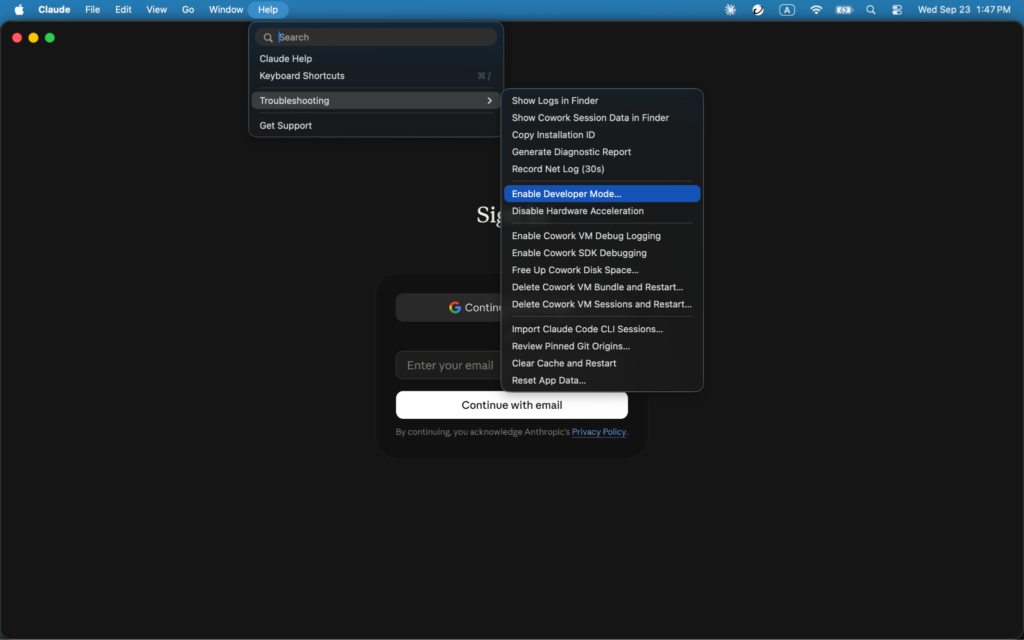
Step 1: Enable Developer mode in claude Desktop
| help→troubleshooting→ Enable Developer Mode |
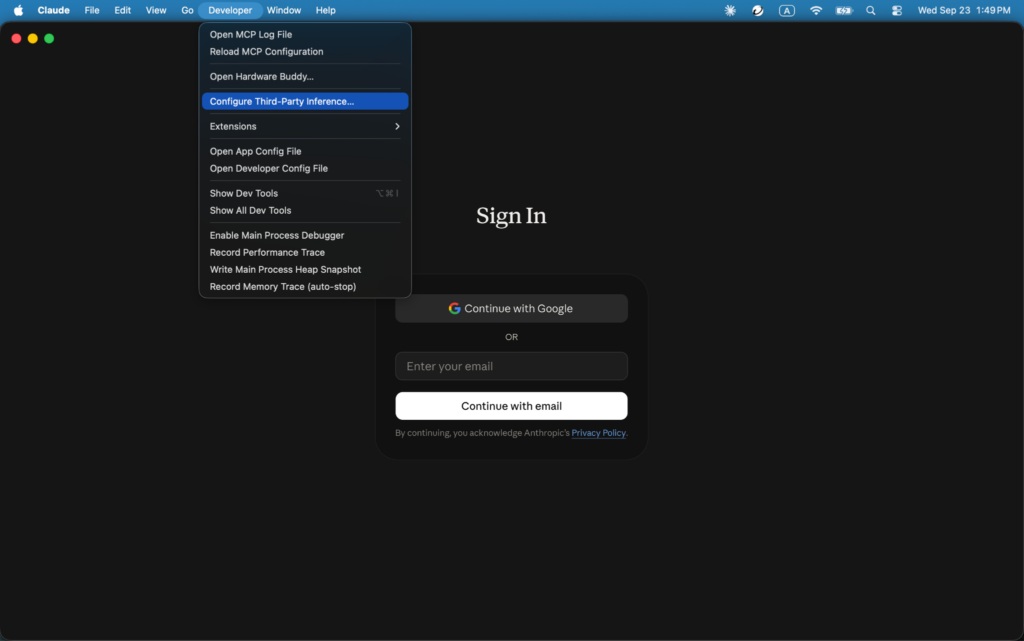
Step 2: Configure Third-Party inference
| Developer → Configure Third-Party inference |
Claude Desktop 在 Bedrock 上支援五種憑證來源,同一時間只能啟用其中一種:
- Static API key(靜態 API 金鑰):使用 Bedrock bearer token(針對特定 IAM 使用者產生的短期或長期 API key),以 Authorization: Bearer *** 的形式傳送,不需要 AWS CLI 或 SSO。
- Interactive sign in(互動式登入):透過瀏覽器進行 AWS SSO 登入,經由 IAM Identity Center 核發臨時性、依使用者區分的憑證,並在設定的工作階段時間(8 至 12 小時,由管理員設定)後過期。
- Cloud vendor profile(雲端供應商設定檔):指向已定義在 ~/.aws/config 中的具名 profile(該 profile 可能對應到 IAM access key、assumed role,或 SSO,依實際設定而定)。
- Identity provider sign in (OIDC)(身分提供者登入):透過 Workforce Identity Federation 直接對公司的外部身分提供者(Okta、Azure AD 等)進行驗證,略過 IAM Identity Center。
- Helper script(輔助腳本):執行你自行提供的可執行檔,由該程式將有效的 token 輸出至 stdout,適用於憑證來自內部密鑰保管庫,或前四種選項未涵蓋的自訂 SSO 流程。

Cloud Vendor Profile
此憑證類型會指示 Claude Desktop 從 AWS CLI 設定檔(~/.aws/config 與 ~/.aws/credentials)讀取指定的 profile。應用程式本身不在此定義憑證類型,而是完全委由所指定的 profile 實際解析出的結果決定。
一個 profile 可能對應到以下其中一種底層憑證類型:
- 具有靜態 Access Key 與 Secret Access Key(AKSK)的 IAM 使用者:一組長期有效、綁定於 IAM 使用者的憑證,直接儲存於 ~/.aws/credentials 中。存取權限由該使用者(或其所屬群組、角色)所附加的 IAM policy 決定,應僅授予 Bedrock 呼叫相關權限。
- AWS SSO / IAM Identity Center:此 profile 參照的是 SSO session,而非靜態憑證。登入時核發臨時憑證,並會自動過期,磁碟上不會儲存任何靜態 AKSK。
- Assumed role(擔任角色):profile 中指定 role_arn 與 source profile,使 AWS 在請求時擔任另一個角色。常見於多帳戶環境,即已驗證的身分與實際持有 Bedrock 存取權限的角色不同。
呼叫 Bedrock 所需的最小 IAM 權限(Least Privilege Policy)
可以透過 IAM policy 限制模型
| { “Version”: “2012-10-17”, “Statement”: [ { “Effect”: “Allow”, “Action”: [ “bedrock:InvokeModel”, “bedrock:InvokeModelWithResponseStream”, “bedrock:ListInferenceProfiles”, “bedrock:GetInferenceProfile” ], “Resource”: [ “arn:aws:bedrock:*::inference-profile/global.anthropic.claude-sonnet-5”, “arn:aws:bedrock:*::foundation-model/anthropic.claude-sonnet-5” ] } ] } |
AWS region(AWS 區域):此設定用於告知 Claude Desktop 應將推論請求送往哪一個實體 AWS 區域,因為 Amazon Bedrock 是以區域為單位部署,並非單一全球端點。每一次請求(你輸入的 prompt、模型回傳的結果)都會在該指定區域的基礎設施內傳輸與處理。
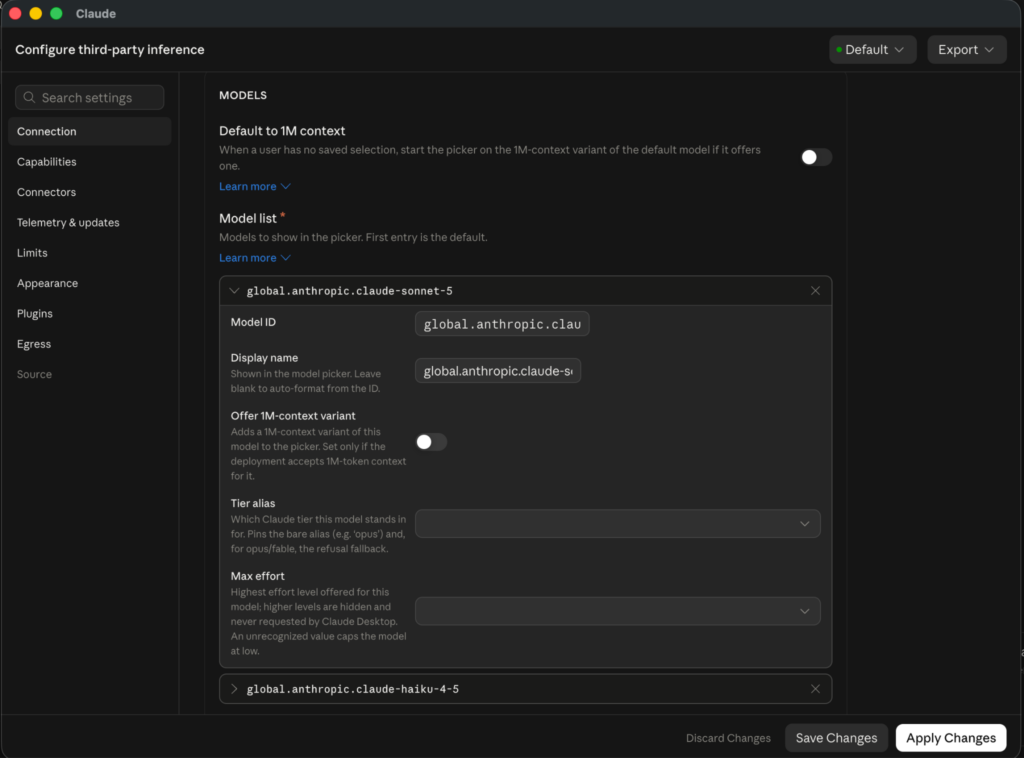
在 Claude Desktop 新增 Model ID
Static API Key
此憑證類型使用 Amazon Bedrock API key 進行驗證,此 bearer token 直接由 AWS IAM 產生,與 Cloud Vendor Profile 所使用的 AWS CLI 設定檔無關。每次推論請求都會以 Authorization: *** 標頭傳送此 token。
產生方式:Bedrock API key 是經由 IAM 使用者建立,可透過 AWS Console 或 AWS CLI 產生,共有兩種形式:
- 短期金鑰(Short term key):於可設定的期間後自動過期(最短可到分鐘等級),以程式化方式產生,適合自動更新的情境。
- 長期金鑰(Long term key):靜態、長期有效的憑證(每個 IAM 使用者最多可有兩把),風險特性與傳統 access key 相近,但僅限於 Bedrock 的 bearer token 驗證路徑,而非一般 AWS API 存取。
權限範圍:此金鑰的權限繼承自其底層 IAM 使用者所附加的 IAM policy。AWS 官方建議的做法是為此目的建立專用的 IAM 使用者,並附加範圍狹窄的 policy(例如 AmazonBedrockLimitedAccess),使該金鑰僅能呼叫 Bedrock 模型,無法執行帳戶內的其他操作。
適用時機:程式呼叫 bedrock,當機器上沒有 AWS CLI 設定,或偏好使用單一、可攜式的憑證時(例如直接分發一組 token,而不要求每位使用者執行 aws configure 或透過 SSO 登入),適合使用此憑證類型。不需要 ~/.aws 目錄或任何 profile 設定,只需要這組 token 本身。
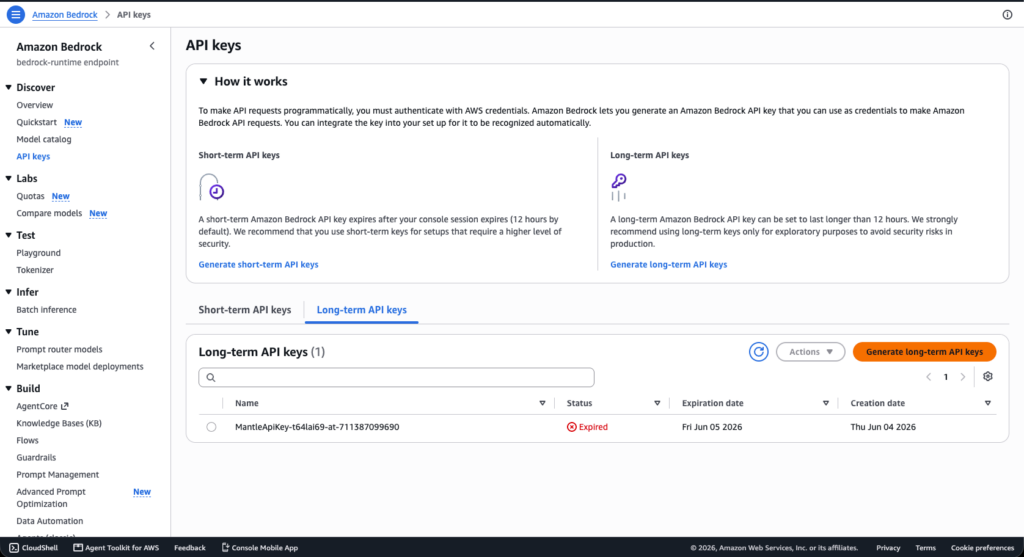
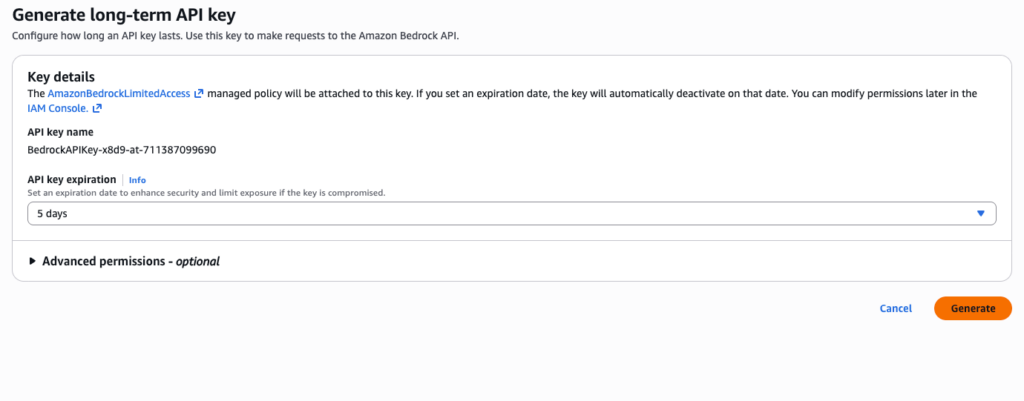
Copy API Key to Claude Desktop
Interactive Sign-in
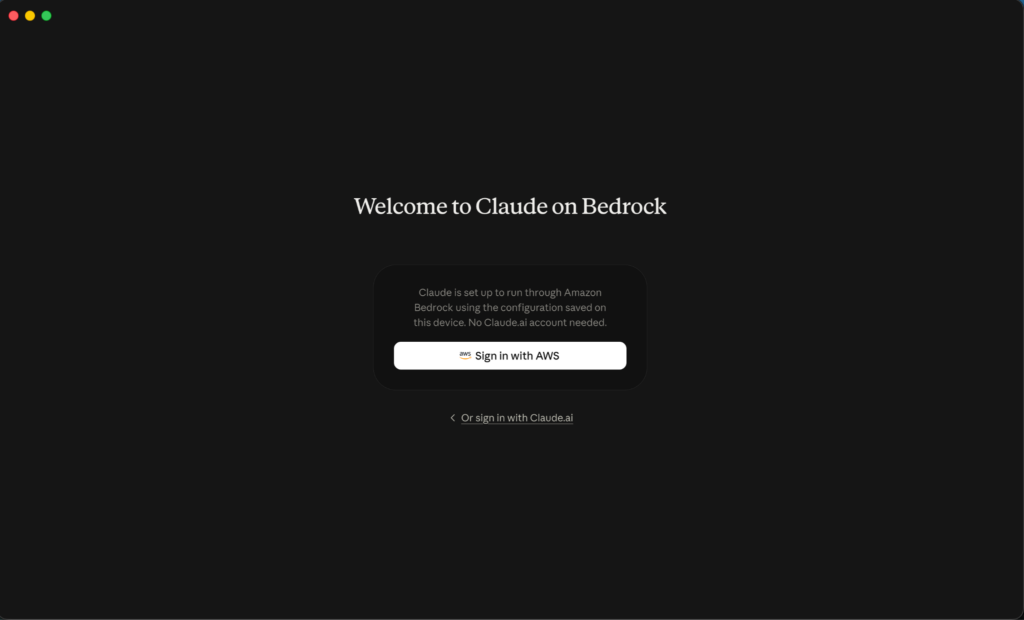
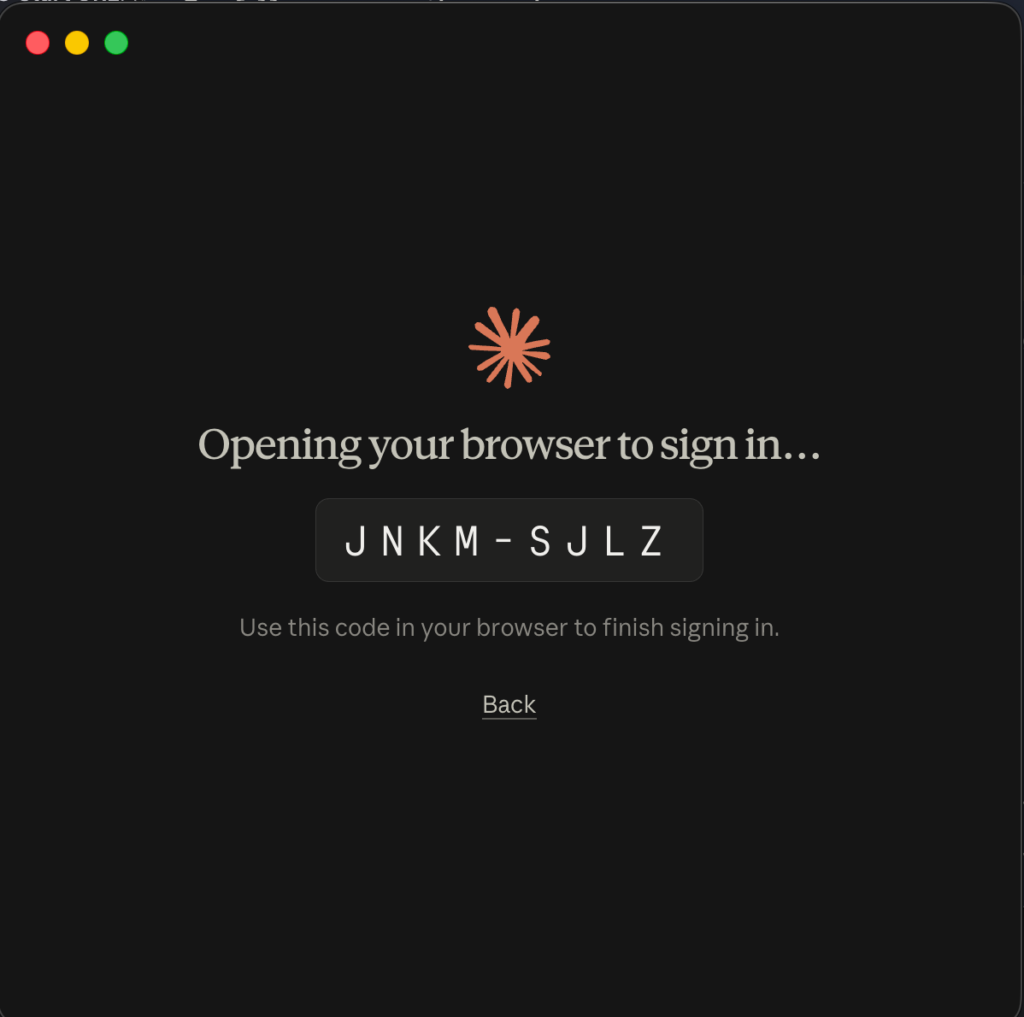
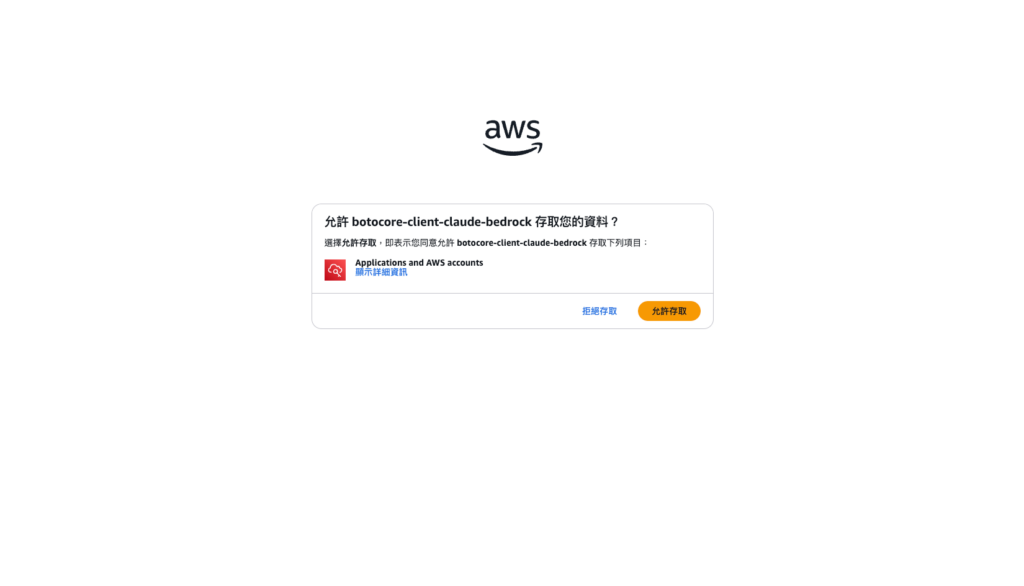
此憑證類型透過瀏覽器進行 AWS SSO 登入流程進行驗證,核發臨時性、依使用者區分的 AWS 憑證,而非依賴儲存於磁碟上的靜態金鑰。事前不需要手動設定 AWS CLI,登入流程由 Claude Desktop 自行處理。
運作方式:此選項使用 AWS IAM Identity Center。觸發時,Claude Desktop 會開啟瀏覽器視窗,提示使用者於組織的 IAM Identity Center 入口網站登入。驗證成功後,系統會核發臨時憑證並快取於本機(與 AWS CLI 本身使用的 token 快取位置相同),因此不需要每次請求都重新進行瀏覽器登入流程。
工作階段有效期限:核發的憑證有效期限由組織管理員透過所關聯的 permission set 設定,通常介於 8 至 12 小時之間。工作階段過期後,系統會提示使用者重新登入,並在過期前於應用程式內顯示重新驗證的提示橫幅。
權限範圍:存取權限由 IAM Identity Center 中指派給該使用者的 permission set 決定,管理員會在其中設定僅涵蓋 Bedrock 推論操作的 inline policy。也就是說,個別使用者完全不需要自己的靜態 IAM 憑證,其存取權限可直接於 IAM Identity Center 集中管理、撤銷或調整。
前置條件:此憑證類型須要組織已設定好 AWS IAM Identity Center,包含 SSO start URL、區域,以及已設定 Bedrock 存取權限的 permission set。若 AWS 帳戶僅有獨立的 IAM 使用者、未建立 Identity Center 執行個體,則無法使用此憑證類型。
適用時機:此為組織管理環境以及共用或多使用者機器的建議選項,因為完全不需要分發任何長期憑證,存取權限為臨時性質、可集中稽核,並會自動過期。
Summary:
| Credential Kind | 設定難度 | 是否自動過期 | 最適合情境 |
|---|---|---|---|
| Static API Key | 最低,只需一組 token | 僅短期金鑰會自動過期 | 個人使用、快速測試、沒有 AWS CLI 的機器 |
| Cloud Vendor Profile | 低至中等,執行 aws configure 或 aws configure sso | 僅 SSO 版本會自動過期 | 已在使用 AWS CLI 的開發者,依設定方式可對應 AKSK 或 SSO |
| Interactive Sign in | 中等,需先設定好組織的 SSO | 是 | 共用機器、多使用者環境、組織集中管理的情境 |
| Identity Provider (OIDC) | 最高,需組織端設定 federation | 是 | 公司已全面採用 Okta / Azure AD 的環境 |
| Helper Script | 最高,需自行撰寫程式 | 依腳本邏輯而定 | 憑證來自內部密鑰保管庫,或非標準 SSO 流程 |