
根據 IBM 與 Ponemon Institute 發布的《Cost of a Data Breach Report 2026》,全球資料外洩事件的平均成本已達 499 萬美元,較前一年增加 12%。除了事件調查、法律支出與系統復原,業務中斷、商譽受損及客戶信任流失,也可能對企業營運造成長期影響。
隨著企業加速數位轉型,雲端服務、第三方平台與各類數位工具已深入日常營運,企業的 IT 環境也從內部系統延伸至多元的雲端服務與外部合作平台。系統之間的連結與資料交換日益頻繁,企業必須持續檢視各環節的安全性,避免因權限設定不當、系統漏洞或第三方服務管理疏漏,形成資安破口。
近期發生的資安事件,再次凸顯企業在第三方服務管理、系統漏洞修補及資料存取控管上的挑戰。例如,知名電商平台消費者個資遭非法存取事件,反映第三方工具管理、內部系統權限與資料庫存取安全的重要性;另一方面,PHP2Shell 等高風險漏洞,則提醒企業必須持續掌握系統與軟體版本,及時識別並修補潛在弱點。這些案例雖然涉及不同的攻擊情境,卻共同顯示企業需要更全面地檢視自身的資安防護機制。
在地端、雲端與混合架構並行的環境下,企業需要採取更全面的資安防護策略。防火牆與防毒軟體仍是重要的基礎防護措施,但也必須搭配身分與存取管理、系統弱點管理、威脅偵測、日誌監控及事件應變等機制,從不同層面識別與管理潛在風險,建立多層次且持續運作的安全防護體系。
企業該如何檢視現有的雲端資安架構?又該如何運用 AWS 雲端安全服務,降低潛在威脅、強化資料保護並提升營運韌性?
目錄
目錄
一、從雲端架構到持續維運:博弘雲端協助企業強化資安防護
企業在導入雲端服務時,需要一併考量系統架構、資料安全、存取權限與日常維運。博弘雲端具備 AWS Premier Tier Services Partner 與 AWS Managed Services Provider(MSP)專業資格,提供企業 AWS 雲端架構規劃、建置、資安管理及維運服務,協助企業依據業務需求與風險特性,建立適合自身環境的雲端安全機制。
透過 AWS 原生安全服務的整合與設定,博弘雲端協助企業強化身分與存取管理、弱點識別、威脅偵測及安全監控,並透過雲端架構檢視與安全治理,持續掌握環境中的潛在風險。
此外,博弘雲端提供 24/7 雲端維運與監控服務,協助企業持續關注雲端環境運作狀況、掌握異常活動,並依據服務範圍與應變流程進行處理,降低 IT 團隊的日常管理負擔,提升雲端環境的穩定性與營運韌性。
二、企業最容易忽略的三大資安缺口
企業即使已經導入雲端服務及基本資安工具,仍可能因為管理制度不完整或缺乏持續性維運,而留下容易被忽略的安全缺口。以下三個面向,是企業檢視雲端資安時值得優先關注的重點。
1. 身分與存取權限管理不足
帳號與存取憑證是企業雲端環境的重要安全入口。當員工、系統服務及第三方廠商都需要存取雲端資源時,若未明確定義權限範圍,或未定期檢查帳號與憑證的使用情況,就可能產生權限過度授予、閒置帳號未停用,以及憑證外洩等問題。
企業應落實最小權限原則(Least Privilege),依照使用者的職務、工作需求及系統用途授予必要權限,並搭配多因素驗證(MFA)、定期權限審查及憑證管理機制,降低未授權存取的風險。
2. 缺乏持續性的安全監控與威脅偵測
雲端環境具有動態擴展與快速部署的特性,系統資源、網路設定及使用者存取行為都可能隨業務需求持續變動。如果企業僅在系統建置或上線時進行一次性的安全檢查,後續卻沒有持續監控,就難以及時掌握環境中的異常活動。
例如,短時間內出現大量異常登入、非預期的資源存取、可疑網路流量,或雲端資源設定遭到未授權變更,都可能是潛在攻擊的徵兆。
然而,這些異常訊號往往分散在不同系統與日誌之中。如果缺乏集中化的監控與事件分析機制,IT 團隊不僅難以快速判斷風險,也可能錯失處理威脅的時機。因此,企業需要建立持續性的安全監控機制,整合不同雲端資源的日誌與安全事件,透過威脅偵測、異常分析及告警機制,及早發現潛在風險。
3. 缺乏完整的資安事件應變與復原機制
資安防護的目標不只是降低攻擊發生的機率,也包括在事件發生時,將損害控制在可接受的範圍內,並盡快恢復正常營運。
部分企業雖然定期備份資料,卻沒有實際驗證備份能否成功還原;也有企業缺乏明確的事件通報、系統隔離及應變分工,導致發生攻擊時,無法迅速判斷受影響範圍與處理優先順序。
以勒索軟體攻擊為例,即使企業擁有備份資料,若備份環境與正式系統缺乏適當隔離,或備份本身也遭到加密與破壞,仍可能無法順利復原。企業應事先規劃資安事件應變流程,明確定義事件通報、影響評估、威脅隔離、系統復原及後續檢討等步驟,並定期進行備份還原測試與災難復原演練,確保在面對突發事件時,仍具備維持關鍵業務運作的能力。
三、如何透過 AWS 建立多層次資安防護?
面對日益複雜的資安威脅,企業需要結合不同層面的安全控制措施,建立縱深防禦(Defense in Depth)架構。AWS 提供多項雲端原生安全服務,協助企業從身分與存取管理、威脅偵測到安全事件追蹤,建立更完整的防護機制。
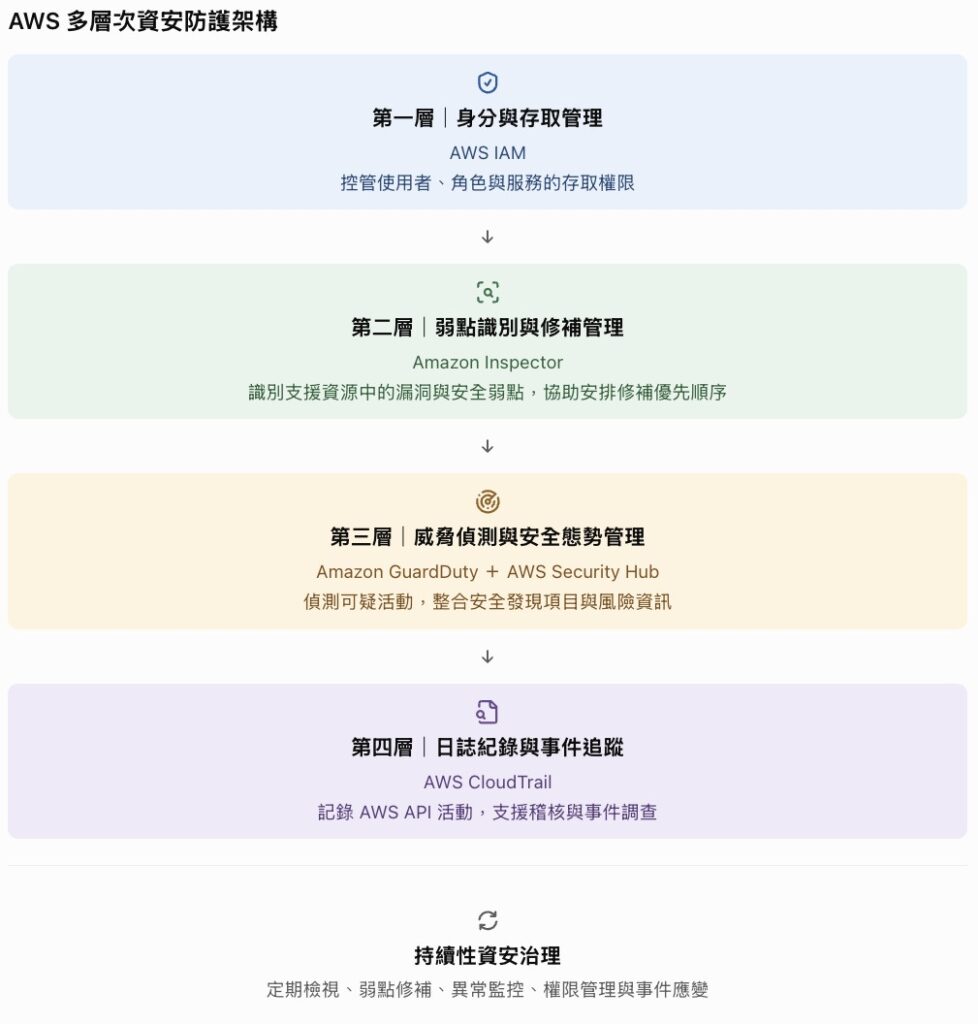
四、從技術防護走向持續性資安治理
導入資安工具只是建立防護機制的起點。隨著企業雲端環境持續擴展,系統架構、使用者權限與業務需求也會不斷改變,因此資安管理不能只依賴初期建置,更需要透過持續性治理,確保安全措施能夠長期有效運作。
企業可以從以下四個方向著手:
1. 定期檢視雲端架構與安全設定
定期盤點雲端資源、網路設定、存取權限及安全政策,確認是否存在不必要的公開存取、過度授權或其他設定風險,並隨著業務變化適時調整。
2. 建立集中化監控與告警機制
整合不同 AWS 帳戶與服務的安全事件及日誌資訊,建立適當的告警規則與事件分級,讓團隊能夠及早發現異常,並依照風險程度安排處理優先順
3. 建立標準化事件應變流程
明確定義事件通報、調查、隔離、修復及復原的處理流程,讓相關人員清楚了解各自的責任與應變方式,並透過定期演練持續改善。
4. 持續追蹤改善成效與營運韌性
除了關注安全事件的發生,也應追蹤弱點修補進度、異常事件處理時間、備份還原測試結果及災難復原能力,將資安管理融入日常 IT 維運流程。
五、將資安防護融入企業日常營運
隨著數位科技持續發展,資訊系統與數位服務已成為企業營運的重要基礎,資安防護也應成為企業日常管理中不可或缺的一環。無論企業採用何種 IT 架構或雲端服務,都需要重視資料保護、存取權限、系統弱點及安全監控,確保資訊資產受到妥善管理。
資安防護並非單一工具或一次性的建置工作,而是需要透過完善的安全架構、定期檢視與持續管理,逐步建立長期有效的防護機制。將資安意識落實於技術規劃與日常營運,才能在支持企業創新與業務發展的同時,保障資訊安全、維持服務穩定,並持續建立客戶與合作夥伴的信任。
歡迎聯繫博弘雲端,讓專業團隊協助您檢視雲端架構、規劃安全治理與維運機制,打造更安全、穩定且具韌性的雲端環境。